


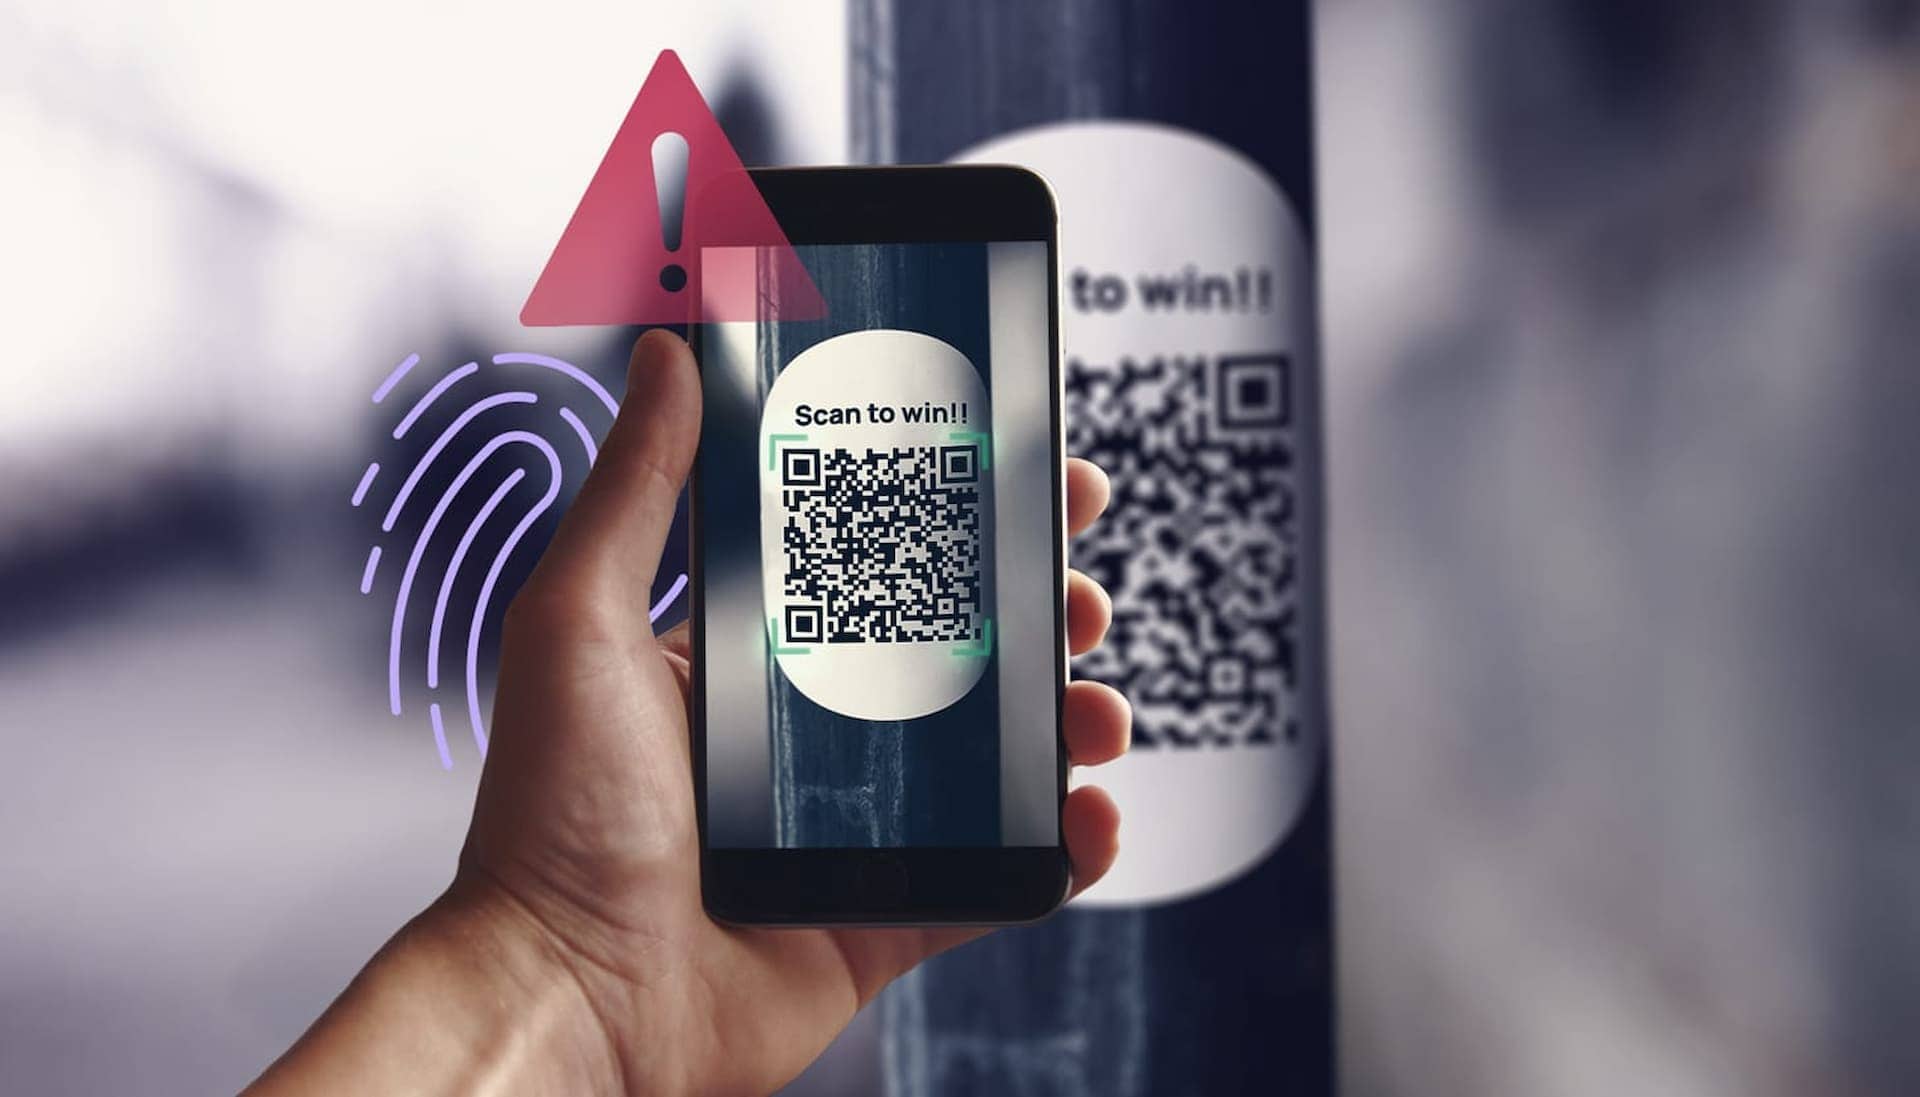
Los códigos QR se volvieron parte de la rutina diaria: aparecen en menús de restaurantes, paraderos, recibos y, en el Perú, en cada pago con Yape o Plin. Esa familiaridad es justamente lo que están aprovechando los ciberdelincuentes. ESET, compañía de detección proactiva de amenazas, advierte sobre el crecimiento del quishing, una variante de phishing que usa códigos QR para robar credenciales e información confidencial dentro de las empresas.
A diferencia del phishing tradicional, el quishing esconde el enlace malicioso dentro de un patrón visual, lo que dificulta que tanto los filtros de correo como los propios usuarios detecten el engaño a tiempo.
¿Qué es el quishing y por qué funciona tan bien?
Un código QR (Quick Response) es un código de barras bidimensional capaz de almacenar direcciones web, datos de pago o información de contacto. Su ventaja —acceder a un recurso digital en segundos— es también su punto débil: el destino queda oculto en la imagen y no se muestra como texto legible.
Según ESET, los atacantes prefieren el quishing por tres razones concretas:
- Se integra fácilmente en campañas de phishing: basta con reemplazar un enlace o archivo adjunto malicioso por un código QR.
- Oculta el destino real: la URL está codificada en la imagen, por lo que muchos filtros de correo tradicionales no pueden extraerla ni inspeccionarla.
- Se genera en segundos: crear un código QR malicioso es rápido y prácticamente gratuito.
Un enlace que no puedes ver
El principal problema es que el usuario no puede verificar visualmente la URL completa antes de escanear. Muchas veces el código va incrustado dentro de un PDF o una imagen JPEG, lo que reduce aún más las señales de alerta: hay poco texto para revisar en busca de errores ortográficos o gramaticales, y el enlace resulta invisible al ojo humano.
Del correo corporativo al celular personal
Aquí está el riesgo más serio para las empresas. El correo suele llegar a una computadora corporativa relativamente bien protegida, pero el escaneo se hace con el teléfono personal del empleado, un dispositivo que normalmente tiene menos controles de seguridad.
De acuerdo con Mario Micucci, investigador de seguridad informática de ESET Latinoamérica, «un solo escaneo sin precaución puede generar un acceso no autorizado» al entorno corporativo, eludiendo los controles de seguridad de la empresa.
El quishing ya aparece en el 11% de los correos de phishing
Los datos confirman que no se trata de una amenaza aislada. Según el ESET Threat Report H1 2026, los códigos QR maliciosos estuvieron presentes en el 11% de todos los correos de phishing detectados durante la primera mitad de 2026.
ESET rastrea estos ataques bajo la detección QRCode/Phishing, que identifica códigos QR en la mayoría de tipos de archivo, decodifica las URL que contienen y las analiza con sus motores antiphishing, antimalware y antispam. Las direcciones dañinas se bloquean y los correos asociados se marcan o eliminan.
Cómo proteger a tu empresa del quishing
ESET recomienda combinar capacitación, procesos y tecnología. Estos son los puntos clave:
- Empezar por las personas: incluir el quishing en los programas de concientización y en los simulacros de phishing. Los empleados deben evitar escanear códigos QR de correos no solicitados y reportar cualquier mensaje sospechoso, verificándolo con el remitente por una vía distinta al correo recibido.
- Reforzar los controles técnicos: usar una solución de seguridad de correo confiable, sumar seguridad móvil en los equipos y exigir autenticación multifactor resistente al phishing (MFA) en todas las cuentas sensibles. Las herramientas de gestión de dispositivos móviles (MDM) ayudan a mantener las políticas de la empresa.
- Reducir la superficie de ataque: aplicar el principio de mínimo privilegio y el acceso just in time, mantener actualizados los sistemas y el software, y monitorear de forma continua para detectar actividad sospechosa.
La recomendación de fondo es simple: así como aprendimos a desconfiar del phishing por correo o SMS, conviene aplicar el mismo criterio antes de escanear cualquier código QR, sobre todo en entornos de trabajo. Puedes revisar más alertas y guías en nuestra sección de software y ciberseguridad.
